Lee Li Ying
SİNGAPUR - Yerel yetkililer genişletilen siber güvenlik çalışmaları kapsamında yaklaşık 2 bin devlet sistemini daha iyi korumak için kendi bünyesinde geliştirdiği yapay zeka araçlarını devreye aldı.
Bu proaktif yaklaşım, çevresel savunmadan aktif tehdit avcılığına geçişi ifade ediyor ve devlet destekli siber casusluk grubu UNC3886'nın ülkenin dört büyük telekom operatörüne yönelik saldırısının ardından geldi.
Saldırı ilk kez Temmuz 2025'te kamuoyuna duyuruldu. Saldırganlar daha derine sızsaydı telekomünikasyon ve internet hizmetlerini aksatabilir, ulusal güvenliği tehdit edebilirdi.
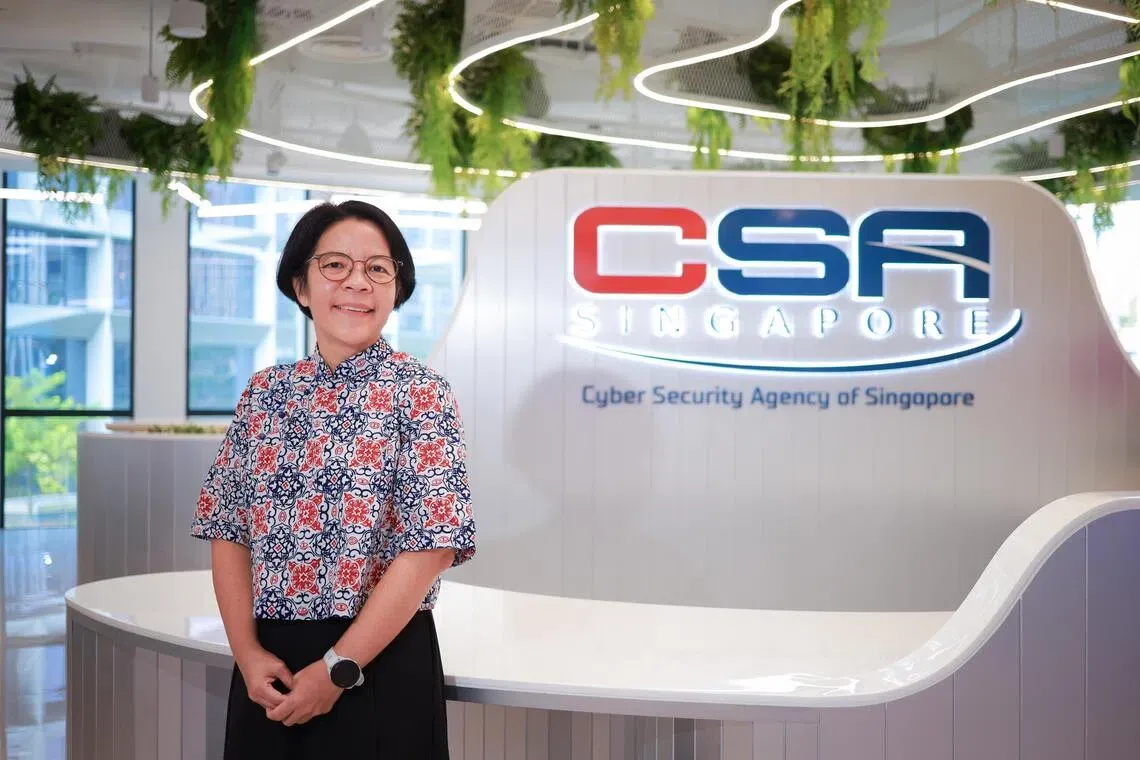
Temmuz 2026'da Singapur Siber Güvenlik Ajansı'nın (CSA) genel müdürlüğüne getirilişinden bu yana verdiği ilk röportajda Gwenda Fong, The Straits Times'a yaptığı açıklamada olaydan çıkarılan en önemli derslerden birinin savunmaların saldırganları dışarıda tutmanın ötesine geçmesi gerektiği olduğunu belirtti.
Bunun nedeni UNC3886 gibi gelişmiş sürekli tehdit aktörlerinin (APT) belirli hedefleri takip etmesidir.
Fong, "APT'ler devlet destekli hedeflerle hareket eder ve siz onların hedefisiniz" dedi, tehdit önleme odaklı yaklaşımın yeterli olmayacağını da sözlerine ekledi.
Bunun yerine artık saldırganların bir operatörün ağının içinde olduğu varsayılmalı ve daha fazla zarar vermeden önce etkisiz hale getirmeye odaklanılmalı.
Fong, 3 Eylül'deki ST röportajında, "En iyi donanımlı ve nitelikli saldırganların bir noktada içeri girecek bir yol bulacağını da varsaymak zorundasınız" diye vurguladı.
İçeri girdikten sonra saldırganların hassas sistem ve verileri aramak için ağ içinde hareket etmesi gerekiyor; bu durum savunma tarafına olağandışı aktivite üzerinden onları tespit etme fırsatı veriyor.
Fong, "İç trafiği izlemeniz gerekiyor. Anomali trafik davranışını tespit etmeniz gerekiyor. Sürekli tehdit avcılığı yapmanız gerekiyor" ifadelerini kullandı.
Yeni yapay zeka araçları Singapur Hükümet Teknoloji Ajansı (GovTech) tarafından geliştirildi ve bu işin bir kısmını üstlenebiliyor.
Yapay zeka destekli araçlardan biri, bir kısmında vatandaş verisi ve işlemleri bulunan yaklaşık 2 bin devlet sisteminde otomatik penetrasyon testi yapıyor. Otomatik penetrasyon testi, yazılım aracılığıyla siber saldırıları simüle edip hackerların istismar edebileceği açıkları tespit ediyor.
İkinci yapay zeka aracı ise devlet uygulamaları ve sistemlerinin kaynak kodlarını güvenlik zayıflıkları açısından tarıyor; böylece kurumlar açıkları hackerlar istismar etmeden kapatabiliyor.
CSA ve GovTech hangi kurumların yapay zeka araçlarını kullandığını açıklamadı. Araçların diğer kritik bilgi altyapısı sektörlerinde (CII) kullanımını genişletme planı da bulunuyor.
Singapur'daki 11 CII sektörü hükümet, havacılık, sağlık, kara taşımacılığı, denizcilik, medya, güvenlik ve acil hizmetler, su, bankacılık ve finans, enerji ile bilgi-iletişim.
CSA ve GovTech detay vermekten kaçınarak, "Bu çalışma hâlâ değerlendirme aşamasında ve operasyonel gereksinimler, etkinlik ve sektöre özgü ihtiyaçların göz önünde bulundurulmasını içeriyor" açıklamasını yaptı.
UNC3886 sonrası CSA, CII operatörlerinin internete bakan tüm sistemlerini düzenli olarak taramaya başladı; yama yapılmamış yazılım veya zayıf yapılandırmalar gibi saldırganların olası giriş noktalarını tespit edip operatörlerin istismar edilmeden önce gidermesini sağlıyor.
Fong, "Bu, HDB dairenizin ortak koridorunda yürüyüp kapı ve pencerelerinizin açık olup olmadığına bakmaya benziyor. Aktif bir tarama yapmıyoruz, sadece açık giriş noktalarının neler olduğunu tespit eden dış bir tarama bu" diye konuştu.
Bu adımlar, Savunma Bakanlığı'na bağlı teknik bir ajans tarafından geliştirilen tescilli tehdit tespit araçlarının tüm CII operatörlerine yaygınlaştırılması ve sınıflandırılmış tehdit istihbaratının paylaşılması gibi daha önce duyurulan çabaların üzerine inşa ediliyor.
CSA ayrıca bir tedarikçiye yönelik saldırının veriyi tehlikeye atabileceği veya hizmetleri zincir boyunca aksatabileceği için CII operatörleriyle bağlantılı tedarik zincirlerinin güvenliğini sıkılaştırmayı hedefliyor.
Fong, "Siber Güvenlik Yasası kapsamında düzenlenen sektörlerin dışında kalan ancak yine de güvence altına almamız gereken daha geniş ekosistemin parçası olan çok sayıda işletme var" dedi.
CSA'nın bazı CII operatörlerinin tedarikçileri ve sağlayıcılarının 2027'nin başından itibaren olası olmak üzere Cyber Essentials veya Cyber Trust mark sertifikalarını almasını zorunlu kılmayı planladığını belirtti.
Mart 2022'de başlatılan iki sertifika şu anda gönüllü. Cyber Essentials kuruluşlar için temel siber güvenlik önlemlerini ortaya koyarken, Cyber Trust mark kuruluşların risk profili ve büyüklüğüne göre beş kademeli sertifikasyon sağlıyor.
Fong, "Sadece gönüllü kalması tatmin edici değil çünkü katılım son derece yavaş" diye kaydetti.
Ağustos 2026 itibarıyla sadece 874 adet Cyber Essentials ve 346 adet Cyber Trust mark sertifikası verilmişti.
Fong, bu adımların siber güvenliğin büyük ölçüde teknik bir kaygıdan ulusal güvenlik, dijital ekonomi ve kamu güveni açısından sonuçları olan stratejik bir disipline dönüşmesiyle geldiğini söyledi.
Bu değişimi üç gelişmeye bağladı: siber operasyonların stratejik rekabet aracı olarak kullanılması, ileri çipler ve öncü yapay zeka modelleri gibi teknolojilere erişim üzerinde jeopolitiğin artan etkisi ve toplumun dijital altyapıya duyduğu bağımlılığın artması.
CSA'nın Singapur Siber Manzara 2024 raporuna göre Singapur'daki şüpheli APT faaliyeti 2021 ile 2024 arasında dört kat arttı. Fong, saldırganların yapay zeka araçlarına erişimiyle yükseliş trendinin devam edeceğini öngörüyor.
Aynı zamanda dijital sistemlerdeki aksaklıkların etkileri de genişliyor çünkü bunlar iş hayatının ve günlük yaşamın hemen her alanını destekliyor, diye ekledi.
Fong, "Bunlar siber güvenliğin doğasını kökten değiştirdi" dedi. "Bu çok daha stratejik bir disiplin ve temelde dijital altyapımıza duyulan güveni korumakla ilgili."