Tayvan Dijital İşler Bakanlığı (MODA), çarşamba günü, Tayvan'daki 10'dan fazla işletme ve çevrimiçi platformu hedef alan son siber saldırıların neredeyse yarısında yapay zekânın (AI) yer aldığını açıkladı. Saldırı trafiğinin bir kısmının Hong Kong'dan geldiği görülüyor.
Saldırılardan 1 milyondan fazla kişisel kayıt etkilendi. Bu kayıtlar arasında isimler, telefon numaraları, e-posta adresleri ve sipariş bilgileri yer alıyor. Yetkililer bu bilgileri Taipei'de düzenlenen bir basın toplantısında aktardı.
MODA'nın Siber Güvenlik İdaresi'nde görevli yetkili Julius Huang, ön incelemelerin saldırıların neredeyse yarısını yapay zekâyla ilişkilendirdiğini söyledi. Bu saldırılardan bazılarında, sistemlerin veya web sitelerinin güvenlik zayıflıklarını test etmek için kullanılan, Çin yapımı otomatik bir araç olan ARTEX kullanıldı.
Huang, “Yapay zekâ, hackerların kapıları otomatik olarak bulmasına ve anahtarları denemesine yardımcı oluyor” dedi. Teknolojinin saldırganların zayıf parolalar ve güncellenmemiş yazılımlar gibi “güvenlik açıklarını” daha hızlı ve daha düşük maliyetle kullanmasını sağladığını açıkladı.
MODA'nın siber güvenlik idaresinde Olay Bildirimi ve Müdahale Bölümü'nün direktörü Huang, incelenen vakalarda kredi kartı veya diğer ödeme bilgilerine yönelik bir ihlalin doğrulanmadığını da ekledi.
Ulusal Siber Güvenlik Enstitüsü başkanı Dennis Kung, son dalganın Eylül ortasında başladığını ve ilk vakaların Güney Kore'de bildirildiğini söyledi. Kung, yetkililerin 20 Ekim'e kadar Tayvan'da birkaç saldırı tespit ettiğini ve dalganın hâlâ sürdüğünü belirtti.
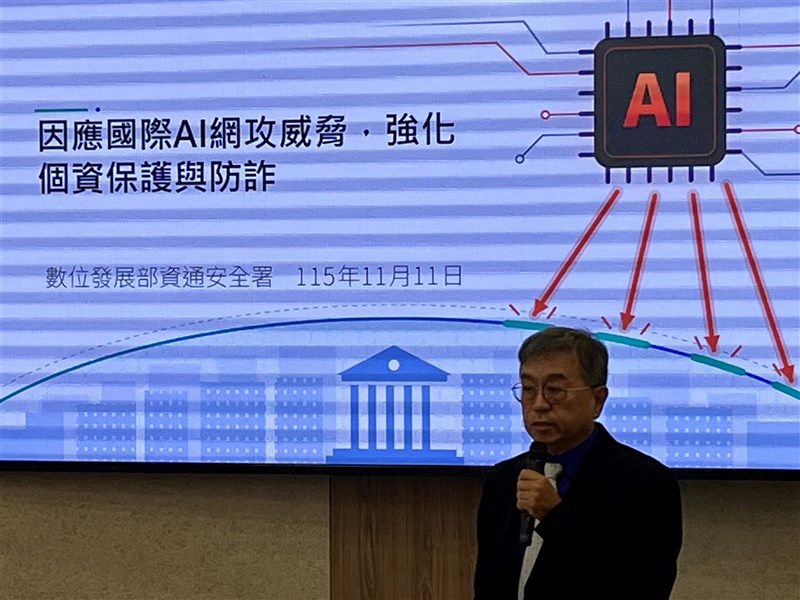
Kung, saldırı trafiğinin bir kısmının Hong Kong'dan geldiğini, diğerlerinin ise farklı ülkelerdeki sunucular üzerinden yönlendirildiğini söyledi.
Kung, “Tayvan içinden gelseydi kesinlikle yakalardık, ancak şimdiye kadar gördüğümüz vakaların hepsi yurt dışından geldi” dedi.
Dijital İşler Bakanı Lin Yi-jing, Hong Kong'a izlenen IP adreslerinin hackerların gerçek konumunu ortaya koymadığı konusunda uyardı.
Lin, olası mali ve itibar zararlarını gerekçe göstererek etkilenen işletmelerin isimlerini vermekten kaçındı.
Lin, “Halka açık şirketler için bu, hisse fiyatlarını etkileyebilir” dedi. “Halka açık olmayan şirketler için tek tek vakalara yorum yapmak itibarlarına zarar verebilir.”
Son dönemde ihlal açıklayan şirketler arasında e-ticaret hizmet sağlayıcısı 91APP ile çevrimiçi seyahat acentesi ezTravel yer alıyor. 91APP, 4,8 milyon tüketiciye kadar etkilenmiş olabileceğini açıkladı. ezTravel ise 690.000'den fazla etkilenen üye bildirdi.
MODA, bu şirketlerden hangisinin sayım kapsamına dahil olduğunu doğrulamadı.
Tazminatla ilgili soruya Lin, ihlallerin dolandırıcılığa bağlı kayıplara yol açması hâlinde şirketlerin yasal sorumluluk riskiyle karşılaşabileceğini söyledi. Ancak tüketicilerin yalnızca kişisel verilerinin ifşa olması nedeniyle tazminat talep edip edemeyeceği konusuna değinmedi.
Bu arada Dijital Sanayiler İdaresi genel müdür yardımcısı Huang Ya-ping, dijital ekonomi işletmelerinin kişisel veri ihlallerini fark ettikleri andan itibaren 72 saat içinde MODA'ya bildirmekle yükümlü olduğunu açıkladı.
Bakanlık ayrıca işletmelerden, ihlali keşfettikleri andan itibaren 72 saat içinde etkilenen müşterilerine bildirimde bulunmalarını ve ihlali sınırlandırmak için adım atmalarını istedi. Bir ay içinde de iyileştirme planı sunmalarını talep etti.
Huang, dolandırıcıların sızdırılan sipariş bilgilerini kullanarak perakendecileri taklit edebileceği ve tekrarlayan ödemeleri iptal etme bahanesiyle tüketicileri mesajlaşma uygulaması LINE üzerindeki sahte müşteri hizmetleri hesaplarına çekebileceği konusunda uyardı.